

Huobi phản hồi về lỗ hổng gây ảnh hưởng hàng nghìn người dùng
Theo hacker mũ trắng Aaron Phillips, lỗ hổng của Huobi có thể "mở cửa" cho kẻ xấu xâm nhập vào kho lưu trữ dữ liệu AWS S3. Bất kỳ ai có quyền truy cập vào thông tin đăng nhập đều có thể sửa đổi nội dung trên các tên miền của Huobi, bao gồm huobi.com và hbfile.net.
Điều này có nguy cơ khiến người dùng mất tài khoản và tài sản mã hóa, đồng thời làm lộ thông tin nhạy cảm, chẳng hạn như thông tin cá nhân và số dư tài khoản của người dùng. Phillips cho hay lỗ hổng trong mạng lưới phân phối nội dung (CDN) và website của Huobi có thể khiến hệ thống nhiễm các tập lệnh độc hại. Phillips nhấn mạnh tài sản của người dùng đã có nguy cơ gặp rủi ro kể từ tháng 6/2021.
"CDN có thể đã xâm phạm mọi trang đăng nhập của Huobi, tác động đến toàn bộ người dùng đã đăng nhập vào website hoặc ứng dụng Huobi trong 2 năm qua".
Trong bài viết trên blog cá nhân, Phillips chỉ ra Huobi đang xử lý khối lượng giao dịch trị giá hơn 10 tỷ USD hàng tháng. Ông cảnh báo sơ xuất của sàn có thể dẫn đến "vụ trộm tiền mã hóa lớn nhất lịch sử". Tuy nhiên, Phillips không tìm thấy bằng chứng cho thấy có hacker đã khai thác lỗ hổng để tấn công nền tảng.
"Sự cố chỉ ở quy mô nhỏ"
Trả lời The Block, Huobi cho biết sự cố chỉ liên quan đến thông tin của người dùng ở quy mô nhỏ - 4,960 cá nhân. Theo trang BitDegree, Huobi đang có khoảng 45 triệu người dùng.
Ngoài ra, công ty khẳng định thông tin bị rò rỉ không liên quan đến thông tin nhạy cảm và không ảnh hưởng đến tài khoản của người dùng. Sự cố xảy ra vào ngày 22/6/2021 do các nhân viên đã phạm lỗi trong khi thử nghiệm dữ liệu AWS trên website Huobi Nhật Bản. Thông tin người dùng có liên quan đã bị cô lập hoàn toàn vào ngày 8/10/2022.
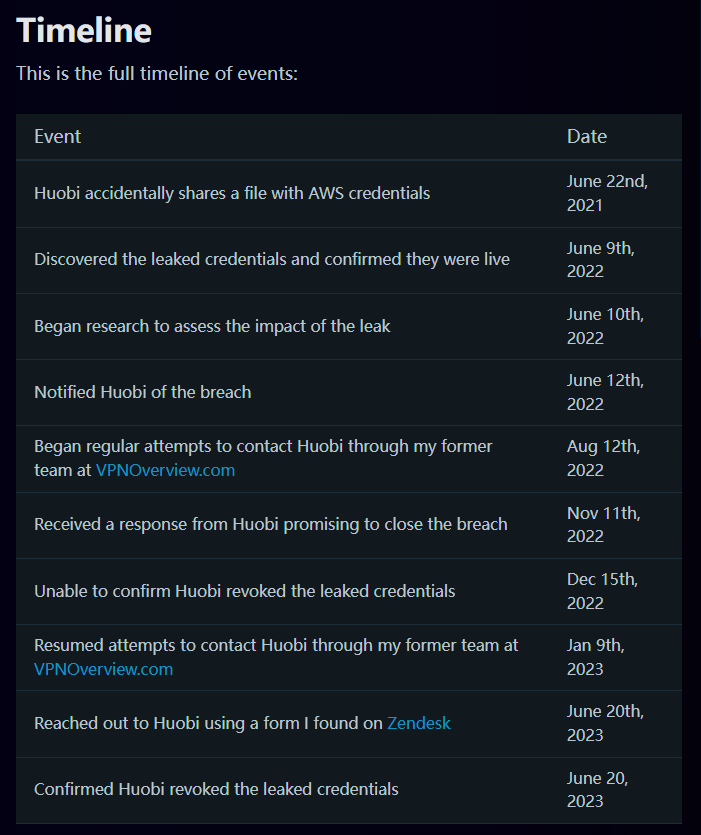
"Website của Huobi Nhật Bản và Huobi Global hoàn toàn tách biệt với nhau. Sau khi một nhóm hacker mũ trắng phát hiện vụ việc, đội ngũ bảo mật Huobi đã nhanh chóng hành động vào ngày 21/6/2023", Huobi phản hồi
Huobi cho biết họ đã ngay lập tức đóng quyền truy cập tệp liên quan. Sàn cam kết vấn đề hiện tại đã được khắc phục và tất cả thông tin người dùng có nguy cơ bị khai thác đã bị xóa. Bên cạnh đó, dữ liệu OTC được đề cập trong bài viết không phải là dữ liệu giao dịch thực mà là dữ liệu thử nghiệm.
Phillips cho biết các biện pháp của Huobi đã giải quyết được vấn đề và bảo vệ bộ nhớ đám mây. Tuy nhiên, ông nhấn mạnh phải mất nhiều tháng ông mới nhận được phản hồi từ Huobi. Thông tin đăng nhập bị rò rỉ cũng không được giải quyết ngay cả khi ông thông báo lần đầu cho Huobi về vấn đề này vào tháng 6/2022.